IT-Sicherheit in Hanau. Schutz, der zum Betrieb passt.

IT-Sicherheit und DSGVO für Unternehmen in Hanau und dem Rhein-Main-Gebiet: Wir sichern Arbeitsplätze, Netzwerk und Daten ab: pragmatisch, nachvollziehbar und ohne Angstverkauf.

30 Minuten · kostenlos & unverbindlich

Anfrage senden

Antwort auf Ihre schriftliche Anfrage innerhalb eines Werktags.

+49 6181 3698732Mo–Fr 9–18 Uhr

  • Microsoft-Partner
  • Inhabergeführt aus Hanau

Passend für Unternehmen, die …

  • nach einer Phishing-Welle oder einem Vorfall handeln wollen oder es gar nicht erst so weit kommen lassen
  • von Kunden, Versicherern oder Auditoren nach ihrem IT-Sicherheitsstand gefragt werden
  • DSGVO-Anforderungen praktisch umsetzen müssen statt nur Ordner zu füllen
  • Backups haben, aber nicht sicher wissen, ob die Wiederherstellung wirklich funktioniert
  • in KRITIS-nahen Bereichen arbeiten (Versorgung, Gesundheit, Industrie) oder von NIS-2 betroffen sein könnten

Warum Brillianza für IT-Sicherheit in Hanau.

Sicherheit aus dem Betrieb

Wir schreiben nicht nur Konzepte: Wir betreiben selbst Infrastruktur. Unsere Plattform ist nach den Vorgaben des BSI IT-Grundschutz konzipiert, und diese Betriebspraxis fließt in jede Empfehlung ein.

Daten in Deutschland

Auftragsverarbeitung nach Art. 28 DSGVO unter deutschem Recht. Für erhöhten Schutzbedarf halten wir Ihre Daten komplett in Deutschland, bis hin zur Umgebung im eigenen Gebäude.

Pragmatisch statt Panik

Wir priorisieren Maßnahmen nach Risiko und Budget: erst das, was Angriffe wirklich verhindert, nicht das, was am meisten Umsatz bringt.

Das übernehmen wir für Sie.

Sicherheits-Check & Risikoanalyse

Wir prüfen Ihre IT, bevor es ein Angreifer tut: Schwachstellen, offene Zugänge, veraltete Systeme, priorisiert nach echtem Risiko.

Endpoint-, Firewall- & Netzwerkschutz

Arbeitsplätze, Server und Netzwerk mit sauberer Segmentierung, Firewall-Regeln und aktuellem Schutz, gepflegt statt einmal installiert.

Zugriffe & Mehrfaktor-Anmeldung

Wer darf was? Wir räumen Berechtigungen auf, führen Mehrfaktor-Anmeldung ein und entziehen Zugänge beim Austritt zuverlässig.

Backup & Notfallplan

Eine Sicherungsstrategie, die den Ernstfall übersteht, inklusive getrennter Kopien und Wiederherstellungstests nach Vereinbarung.

DSGVO praktisch umgesetzt

Auftragsverarbeitung, Datenstandorte, Lösch- und Zugriffskonzepte: umgesetzt in der IT statt nur beschrieben im Ordner.

Sensibilisierung Ihres Teams

Die meisten Angriffe beginnen mit einer E-Mail. Wir machen Ihr Team mit kurzen, konkreten Schulungen zur ersten Verteidigungslinie.

NIS-2, DSGVO und Cyberversicherung: was jetzt zählt.

Bei NIS-2, der DSGVO und dem Fragebogen Ihrer Cyberversicherung geht es am Ende um dieselben Dinge: aktuelle Systeme, geregelte Zugriffe, funktionierende Backups und Nachweise. Rechtsberatung leisten wir nicht; wir setzen die technischen und organisatorischen Maßnahmen in Ihrer IT um und dokumentieren sie so, dass Sie gegenüber Auditoren, Versicherern und Kunden auskunftsfähig sind.

Ratgeber: NIS-2 im Mittelstand

  • Betrieb nach den Vorgaben des BSI IT-Grundschutz konzipiert: gelebte Betriebspraxis, keine Zertifizierung
  • Backup mit regelmäßigen Wiederherstellungstests und einer getrennt aufbewahrten Kopie
  • Mehrfaktor-Anmeldung und Zugriffsrichtlinien nach dem Prinzip der minimalen Rechte
  • Dokumentation, die Auditoren und Versicherer verstehen: Systeme, Maßnahmen, Zuständigkeiten

Ihr Versicherer fragt nach dem IT-Sicherheitsstand? Nach unserem Check haben Sie die Antworten.

+49 6181 3698732

So läuft es ab.

  1. Erstgespräch

    30 Minuten, unverbindlich: Was treibt Sie um? Ein Vorfall, eine Anforderung oder ein ungutes Gefühl? Wir ordnen ein, was wirklich dringend ist.

  2. Sicherheits-Bestandsaufnahme

    Wir prüfen Systeme, Zugänge, Sicherungen und Prozesse und legen einen priorisierten Maßnahmenplan vor, verständlich, ohne Fachchinesisch.

  3. Maßnahmen umsetzen

    Die wichtigsten Lücken zuerst: Wir setzen die Maßnahmen um, dokumentieren nachvollziehbar und stören dabei Ihren Betrieb so wenig wie möglich.

  4. Laufend überwachen

    Sicherheit ist kein Projekt mit Enddatum: Monitoring, Updates und regelmäßige Überprüfung halten das erreichte Niveau dauerhaft.

Häufige Fragen zu IT-Sicherheit in Hanau.

Was kostet IT-Sicherheit für ein kleines Unternehmen in Hanau?
Das hängt vom Ausgangszustand ab. Nach der Bestandsaufnahme bekommen Sie einen priorisierten Maßnahmenplan. Sie müssen nicht alles auf einmal umsetzen, sondern beginnen mit dem, was das größte Risiko senkt. Laufender Schutz ist Teil der Betreuungspauschale; ein konkretes Angebot gibt es nach dem Erstgespräch.
Welche technischen Maßnahmen verlangt die DSGVO konkret von unserer IT?
Die DSGVO schreibt keine Produktliste vor, sondern verlangt geeignete technische und organisatorische Maßnahmen nach dem Stand der Technik. In der Praxis heißt das: Verschlüsselung von Datenträgern und Übertragungswegen, geregelte Zugriffe mit Mehrfaktor-Anmeldung, aktuelle Systeme, getestete Backups, Protokollierung sowie ein Verfahren für Löschung und Auskunft. Dazu kommen Auftragsverarbeitungsverträge (AVV) mit allen Dienstleistern. Wir setzen genau das in Ihrer IT um und dokumentieren es so, dass Sie auskunftsfähig sind.
Wie oft sollte ein Backup laufen und wo sollte es liegen?
Wir sichern so häufig, wie Sie Datenverlust verkraften. Für die meisten Unternehmen bedeutet das mindestens täglich, für zentrale Systeme mehrmals täglich. Wir folgen dabei dem 3-2-1-Grundsatz: mehrere Kopien auf unterschiedlichen Medien, mindestens eine davon räumlich getrennt oder offline, damit ein Verschlüsselungsangriff nicht auch die Sicherung trifft. Entscheidend ist der Wiederherstellungstest: Erst ein gelungener Restore macht aus einem Backup eine Versicherung.
Was bedeutet Betrieb nach BSI IT-Grundschutz und ist das eine Zertifizierung?
Nein, eine Zertifizierung ist es nicht, und wir behaupten auch keine. Der IT-Grundschutz des BSI ist ein Katalog bewährter Maßnahmen für sicheren IT-Betrieb: Rollen und Rechte, Patch-Management, Netztrennung, Backup, Protokollierung, Notfallvorsorge. Unsere eigene Plattform ist nach diesen Vorgaben konzipiert, und dieselbe Betriebspraxis wenden wir auf Ihre IT an. Wenn Kunden oder Regulierung später ein Zertifikat verlangen, ist eine so betriebene IT die richtige Grundlage dafür.
Wir wurden angegriffen. Helfen Sie auch akut?
Melden Sie sich. Wir verschaffen uns schnell einen Überblick, sichern Systeme und Daten und helfen im Rahmen unserer Kapazität. Und wir sagen ehrlich, wenn für die Aufarbeitung ein spezialisierter Incident-Response-Partner die bessere Wahl ist.
Betrifft NIS-2 auch unser Unternehmen?
Das hängt von Branche und Größe ab. Betroffen sind vor allem Unternehmen in bestimmten Sektoren ab einer gewissen Mitarbeiter- oder Umsatzschwelle sowie deren Zulieferer, die von Kunden in die Pflicht genommen werden. Ob Sie darunterfallen, klärt im Zweifel Ihre Rechtsberatung; die technische Seite mit Risikomanagement, Backup, Zugriffen, Meldewegen und Dokumentation setzen wir mit Ihnen um, unabhängig davon, ob die Pflicht formal greift.

Ihre Frage war nicht dabei? Rufen Sie uns an: +49 6181 3698732

Sprechen wir über Ihre IT.

In 30 Minuten wissen wir, ob Brillianza zu Ihnen passt. Unverbindlich und ohne Vertriebsdruck. Wenn nicht, sagen wir das ehrlich.

+49 6181 3698732

Kostenlos · 30 Minuten · Antwort innerhalb eines Werktags · Direkt mit der Geschäftsführung

Lieber schriftlich? Kurze Anfrage senden
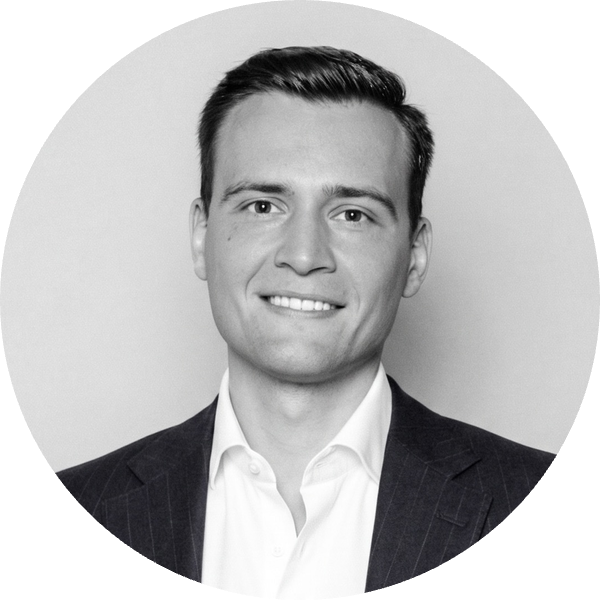
James Duncan Gibson

James Duncan Gibson

Geschäftsführer · Ihr Ansprechpartner

+49 6181 3698732

hallo@brillianza.de

Brillianza GmbH
Maria-Montessori-Allee 10
63457 Hanau

Servicezeiten: Montag – Freitag, 09:00 – 18:00 Uhr

Route planen
AnrufenErstgespräch